„Wir sichern unsere Daten regelmäßig.“ Diesen Satz hören IT-Verantwortliche oft. Doch was passiert, wenn ein Angreifer die Sicherungskopien löscht? Wenn der Backup-Server im Putzmittelraum steht? Oder wenn zwar alle Daten gerettet werden, der Betrieb aber trotzdem monatelang eingeschränkt bleibt?
IT-Sicherheit ist nicht allein eine Frage der Software. Eine Datensicherung muss technisch geschützt, räumlich gesichert und organisatorisch in einen funktionierenden Wiederanlauf eingebunden sein.
Das Wichtigste in Kürze
- Angreifer zielen auf die Sicherungen: Bei Ransomware-Angriffen werden erreichbare Backups häufig gelöscht oder verschlüsselt, bevor die produktiven Systeme an der Reihe sind.
- Object Lock schützt Sicherungsdaten: Unveränderbar gespeicherte Sicherungen lassen sich für eine festgelegte Frist nicht löschen oder überschreiben.
- Backup heißt nicht schneller Wiederanlauf: Bei der Südwestfalen-IT blieben die Sicherungen erhalten, der Krisenmodus dauerte trotzdem elf Monate.
- Drei Ebenen zählen: räumlicher Schutz, technischer Schutz und ein geübter Wiederanlaufplan.
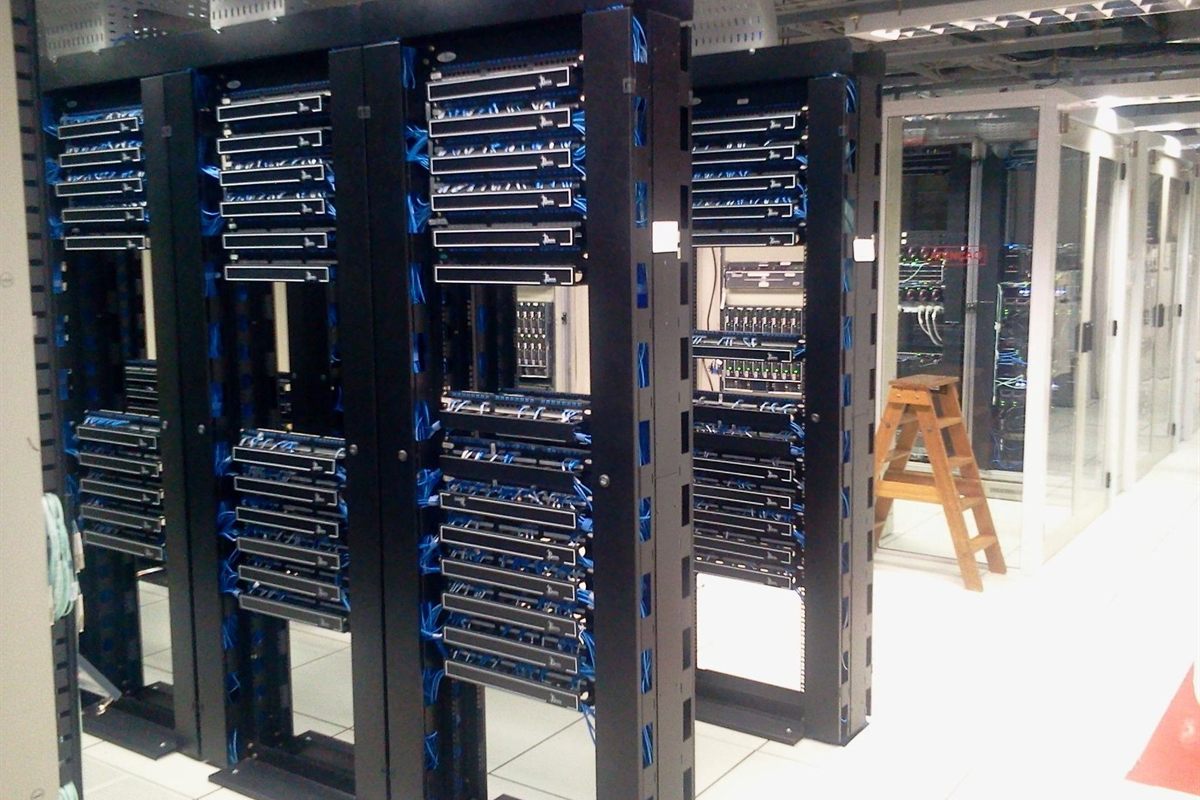
IT-Sicherheit beginnt am Netzwerkschrank
Gerade in Schulen und kleineren Verwaltungsgebäuden sind die räumlichen Voraussetzungen nicht immer ideal. Netzwerkschränke stehen in Fluren, Technikräume dienen zugleich als Lager, und Server stehen in Räumen, die ursprünglich für etwas anderes gedacht waren. Ein Backup-Server neben Reinigungsmitteln und Wasseranschlüssen mag im Alltag funktionieren. Für einen sicheren IT-Betrieb ist ein solcher Aufstellort problematisch.
Typische Schwachstellen sind:
- Netzwerkschränke sind nicht oder nur unzureichend verschlossen.
- Schlüssel werden ohne Dokumentation weitergegeben.
- Reinigungskräfte oder externe Dienstleister haben unkontrolliert Zugang.
- Technikräume sind nicht ausreichend gegen Wasser, Staub oder Überhitzung geschützt.
- Niemand ist für regelmäßige Kontrollen zuständig.
Geeignete Räume, abgeschlossene Technikschränke und ein geregelter Zutritt gehören zu den Grundlagen der Informationssicherheit; das BSI behandelt sie im IT-Grundschutz in eigenen Bausteinen. Und: Eine Sicherung hilft wenig, wenn sie im selben ungeschützten Raum liegt wie die Systeme, die sie absichern soll. Ein einziger Wasserschaden trifft dann beides.
Wenn auch die Datensicherung angegriffen wird
Bei gezielten Ransomware-Angriffen verschlüsseln die Täter nicht unbedingt sofort. Häufig verschaffen sie sich zuerst administrative Rechte, erkunden das Netz und schalten dann die Wiederherstellungsmöglichkeiten aus, zum Beispiel durch:
- Löschen erreichbarer Sicherungskopien
- Entfernen vorhandener Snapshots
- Manipulation der Backup-Software
- Verschlüsselung angeschlossener Speichersysteme
Erst danach werden die produktiven Systeme verschlüsselt und Lösegeld gefordert. Besonders gefährdet sind Umgebungen, in denen Backup-Server und produktive Systeme mit denselben Administrationszugängen verwaltet werden. Die entscheidende Frage lautet deshalb nicht nur „Haben wir ein Backup?“, sondern: „Übersteht unsere Datensicherung einen Angriff auf die produktive IT?“
Object Lock: Sicherungen vor Manipulation schützen
Eine wichtige technische Schutzmaßnahme ist die unveränderbare Speicherung. Bei objektbasierten Speichern (S3 und S3-kompatibel) heißt die Funktion Object Lock: Gespeicherte Objektversionen werden für eine festgelegte Frist gegen Löschen und Überschreiben gesperrt. Das Prinzip heißt WORM (Write Once, Read Many). Object Lock setzt voraus, dass die Versionierung eingeschaltet ist.
| Modus | Schutzwirkung |
|---|---|
| Governance | Löschen oder Verkürzen der Sperrfrist ist nur mit einer ausdrücklich vergebenen Sonderberechtigung möglich. Geeignet auch, um Fristen zu testen. |
| Compliance | Während der Sperrfrist kann niemand die geschützte Version löschen oder überschreiben, auch nicht das Hauptkonto mit allen Rechten. Die Frist lässt sich verlängern, aber nicht verkürzen. |
Angaben nach der Dokumentation von Amazon S3. S3-kompatible Speicher anderer Anbieter setzen die Modi teils abweichend um; vor der Einführung die jeweilige Umsetzung prüfen.
Der Compliance-Modus bietet den stärkeren Schutz gegen gestohlene Administratorrechte. Er hat aber eine Kehrseite: Eine zu lang gewählte Frist lässt sich nicht zurücknehmen, und die Speicherkosten laufen bis zu ihrem Ende weiter. Fristen sollten deshalb vorher im Governance-Modus erprobt werden.
Object Lock ist keine Festlegung auf einen bestimmten Hersteller oder Cloud-Anbieter. Entscheidend sind die technische Umsetzung, die Unterstützung durch die Backup-Software und eine passende Aufbewahrungsstrategie. Wichtig: Object Lock schützt gespeicherte Objektversionen. Es ersetzt weder die räumliche Absicherung noch getrennte Zugriffsrechte noch den Wiederherstellungstest.
Südwestfalen-IT: Gesicherte Daten bedeuten noch keinen schnellen Wiederanlauf
Ende Oktober 2023 legte ein Ransomware-Angriff den kommunalen IT-Dienstleister Südwestfalen-IT (SIT) lahm. Betroffen waren vor allem die 72 Mitgliedskommunen des Zweckverbands; zahlreiche Verwaltungsleistungen fielen über Monate aus. Laut dem im Januar 2024 veröffentlichten Forensikbericht gelangten die Angreifer über einen VPN-Zugang ins Netz, der keine Mehrfaktor-Authentifizierung verlangte.
Die Datensicherungen blieben erhalten: Nach Angaben der SIT waren die über 700 Backups vom Angriff nicht betroffen. Sie mussten aber einzeln geprüft und wieder eingespielt werden. Der Krisenmodus dauerte trotzdem elf Monate. Erst zum 30. September 2024 wechselte die SIT in den Normalmodus; zu diesem Zeitpunkt waren 98 Prozent der mehr als 100 von den Mitgliedern priorisierten technischen Dienstleistungen wieder angelaufen. Die Zusatzkosten bis zu diesem Stichtag bezifferte die SIT auf rund 2,8 Millionen Euro.
Warum dauert das so lange? Nach einem schweren Angriff müssen nicht nur Daten zurückgespielt werden. Kompromittierte Systeme sind zu untersuchen, Schwachstellen zu schließen, Server neu aufzubauen und Anwendungen zu testen. Dazu kommt die Frage, welcher Sicherungsstand überhaupt noch sauber ist.
Ein Backup kann den Datenverlust verhindern. Es garantiert aber keinen schnellen Wiederanlauf. Für Kommunen bedeutet ein solcher Ausfall erhebliche Einschränkungen für Bürgerinnen und Bürger, für Unternehmen kann eine lange Betriebsunterbrechung existenzbedrohend werden.
Drei Schutzebenen für eine widerstandsfähige IT
Eine belastbare Datensicherung braucht das Zusammenspiel von räumlichen, technischen und organisatorischen Maßnahmen.
Räumlicher Schutz
Server, Backup-Systeme und Netzwerkschränke gehören in geeignete, gegen unbefugten Zugriff gesicherte Bereiche. Zu berücksichtigen sind Zutrittskontrolle, Schlüsselverwaltung, Brandschutz, Schutz vor Wasser, Raumtemperatur und Belüftung.
Technischer Schutz
Mindestens eine Sicherungskopie sollte unveränderbar oder offline aufbewahrt werden. Backup-Verwaltung und produktive IT brauchen getrennte Berechtigungen; privilegierte Zugänge und Fernzugriffe wie VPN gehören hinter eine Mehrfaktor-Authentifizierung. Aufbewahrungsfristen und Verschlüsselung müssen zum Schutzbedarf passen.
Organisatorischer Schutz
Für kritische Systeme müssen Wiederherstellungsziele und Verantwortlichkeiten festgelegt sein. Zwei Kennzahlen sind dabei wesentlich:
- RTO (Recovery Time Objective): die angestrebte Zeit, bis ein System wieder läuft.
- RPO (Recovery Point Objective): der höchstens tolerierbare Datenverlust, ausgedrückt als Zeitraum.
Regelmäßige Rücksicherungstests und ein dokumentierter Wiederanlaufplan, der auch bei einem Ausfall der IT verfügbar ist, sind unverzichtbar.
Checkliste: Wie sicher ist Ihre Datensicherung?
Eine erste Orientierung bietet die in der Praxis verbreitete 3-2-1-1-0-Regel: drei Datenkopien, zwei unterschiedliche Speichermedien, eine Kopie außer Haus, eine unveränderbare oder offline gelagerte Kopie und null Fehler bei der Prüfung der Wiederherstellung. Für eine Selbsteinschätzung helfen diese Fragen:
Räumliche Sicherheit
- Sind Serverräume und Netzwerkschränke gegen unbefugten Zugriff geschützt?
- Sind die Aufstellorte vor Wasser, Überhitzung und anderen Umwelteinflüssen geschützt?
- Sind Schlüsselvergabe und Zutrittsberechtigungen geregelt?
Technische Sicherheit
- Gibt es mindestens eine unveränderbare oder offline gelagerte Sicherung?
- Liegt eine Sicherung außerhalb des Hauptstandorts?
- Sind Administrationszugänge getrennt und mit Mehrfaktor-Authentifizierung geschützt?
Organisatorische Sicherheit
- Werden Rücksicherungen regelmäßig getestet und dokumentiert?
- Sind Wiederherstellungszeiten und tolerierbare Datenverluste festgelegt?
- Gibt es einen Notfall- und Wiederanlaufplan?
Wer mehrere dieser Fragen nicht eindeutig mit „Ja“ beantworten kann, sollte sein Sicherheits- und Datensicherungskonzept überprüfen lassen.
Fazit
Ein Backup schützt nicht automatisch vor Datenverlust oder Betriebsunterbrechung. Object Lock kann Sicherungsdaten wirksam vor Manipulation und Löschung schützen. Räumliche Sicherheit, getrennte Berechtigungen und ein vorbereiteter Wiederanlauf sind aber ebenso entscheidend. Ein abgeschlossener Netzwerkschrank wirkt unspektakulär, gehört aber zu den Grundlagen eines funktionierenden Sicherheitskonzepts.
Wie sicher ist Ihre IT, vom Netzwerkschrank bis zur Datensicherung?
Wir sind conversol®, ein hersteller- und produktneutrales Planungsbüro aus Essen. Wir unterstützen Kommunen, Schulträger, öffentliche Einrichtungen und Unternehmen dabei, ihre IT-Infrastruktur zu bewerten und weiterzuentwickeln. In einer unabhängigen Bestandsaufnahme betrachten wir technische, räumliche und organisatorische Maßnahmen: Datensicherung und Notfallmanagement ebenso wie Netzwerkschränke, Serverräume, Zutritt, Administrationsrechte und Fernwartung. Daraus entsteht ein priorisierter Maßnahmenplan. Bei Bedarf begleiten wir Konzeption, produktneutrale Leistungsbeschreibung, Vergabe und die fachliche Prüfung der Umsetzung.
Melden Sie sich gern, wir beraten unverbindlich zu den nächsten Schritten. Telefonisch erreichen Sie uns unter 0201 84 73 88-0.
Quellen
- Südwestfalen-IT: Pressemitteilung zum Wechsel in den Normalmodus, 1. Oktober 2024 (auf sit.nrw derzeit nicht mehr abrufbar)
- Lokaldirekt: Ein Jahr nach dem Hackerangriff: Südwestfalen-IT zieht Bilanz (3. November 2024) (öffnet in neuem Fenster)
- Born City: Südwestfalen-IT, Nachlese zum IT-Forensik-Bericht (26. Januar 2024) (öffnet in neuem Fenster)
- Amazon Web Services: Locking objects with Object Lock (Dokumentation, englisch) (öffnet in neuem Fenster)
- BSI: IT-Grundschutz, u. a. Bausteine zu Datensicherung, Räumen für technische Infrastruktur und Notfallmanagement (öffnet in neuem Fenster)
- KOMMUNAL: Nach dem Hack in Berlin: Wie sich Kommunen schützen können (8. September 2026) (öffnet in neuem Fenster)
- Titelbild: evertonpestana auf Pixabay (öffnet in neuem Fenster)